
Кратко
Утечка ключа API возможна не только через настройки программы: секрет попадает в чат, снимок экрана, общий файл, обращение в поддержку или запись экрана. Статья разбирает эти каналы и подготовку безопасного диагностического сообщения. Главный вывод: шифрование сохранённого ключа не защищает его открытые копии; при раскрытии нужно отдельно прекратить действие доступа.
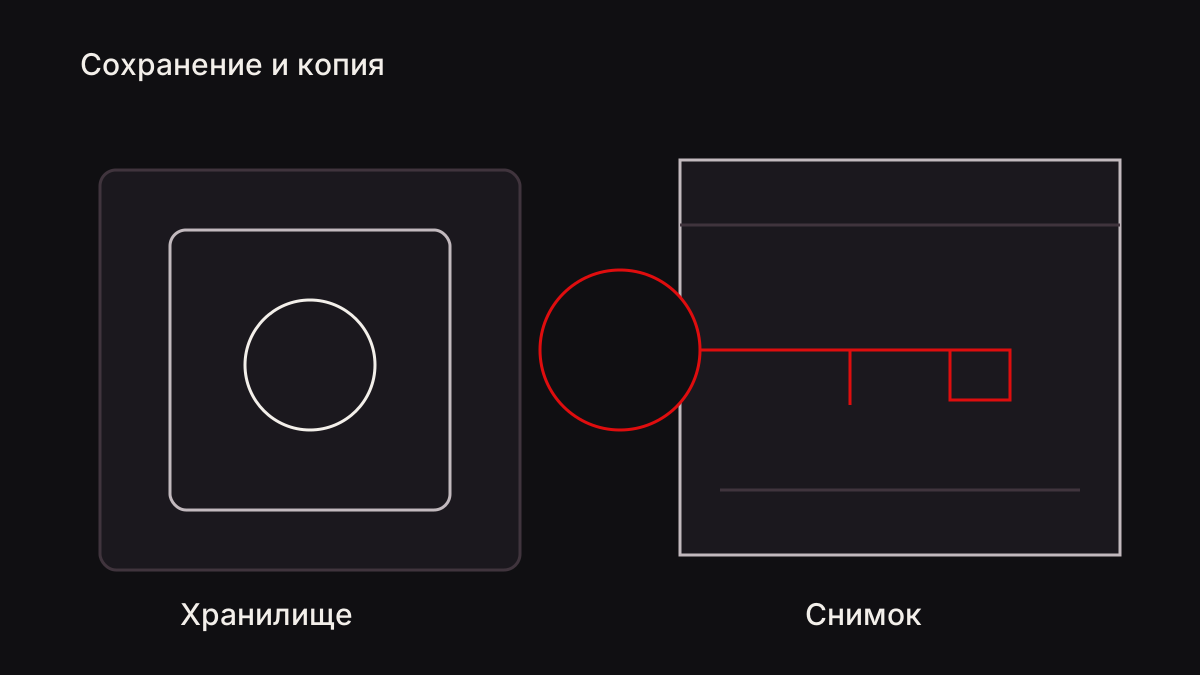
Как ключ API попадает в чужие руки: чат, скриншот, общий документ, и что делать заранее.
Как возникает утечка ключа API?
Ключ доступа используется для обращения к службе от имени связанной с ним учётной записи или проекта. Его точные полномочия зависят от поставщика. Поэтому в обсуждении проблемы нужен результат запроса и название подключения, но не само секретное значение.
Первый канал — чат. Пользователь может вставить ключ в поручение, пытаясь попросить программу «проверить настройки». Вместо этого вводите секрет только в предназначенное поле подключения; в сообщении достаточно назвать поставщика и описать, на каком этапе возникла ошибка.
Второй канал — снимок экрана. На нём рядом с ошибкой может оказаться раскрытое поле настроек. Перед сохранением снимка уберите секрет из кадра, затем откройте готовое изображение и убедитесь, что он действительно отсутствует.
Третий канал — общий документ. Временная таблица подключений со значениями ключей легко становится доступной всем участникам папки. Для учёта храните обозначение назначения и владельца доступа, а не секрет в обычной совместной таблице.
Четвёртый канал — диагностическое вложение. Копия настроек или журнала может содержать больше сведений, чем нужно для объяснения сбоя. Перед передачей выбирайте минимальный фрагмент и просматривайте его целиком, включая начало и конец строк.
Пятый канал — запись экрана или демонстрация. Даже короткое появление ключа остаётся в записи и может быть просмотрено позднее. Подготовьте окно заранее и не раскрывайте секрет во время показа; для объяснения используйте учебный макет.
| Канал | Почему секрет попадает туда | Что передавать вместо него |
|---|---|---|
| Чат | Копирование настроек в поручение | Название модели и текст ошибки |
| Скриншот | Поле ключа рядом с сообщением | Обрезанный и проверенный кадр |
| Общий файл | Учёт подключений вместе с секретами | Назначение и владелец доступа |
| Диагностика | Полный журнал вместо фрагмента | Минимальный относящийся отрывок |
| Запись экрана | Раскрытие поля во время показа | Учебный макет без секрета |
Каналы в табл. 1 объединяет одна причина: служебное значение переносится из места использования в материал для обсуждения. Не требуется показывать его, чтобы объяснить большинство наблюдений. Полезнее точно сообщить выбранную модель, действие и полученный ответ.
Как убрать ключ API в скриншоте и обращении?
Сначала определите, что доказывает изображение. Если нужен только текст ошибки, скопируйте его без соседних полей либо снимите ограниченную область. Чем меньше посторонних данных в материале, тем проще проверить его перед передачей.
Если изображение уже содержит секрет, создайте безопасную копию, где соответствующий участок полностью удалён или непрозрачно закрыт. Сохраните готовый результат и откройте его заново. Не полагайтесь на то, что поле было закрыто только в редакторе, а экспортированная версия выглядит так же.
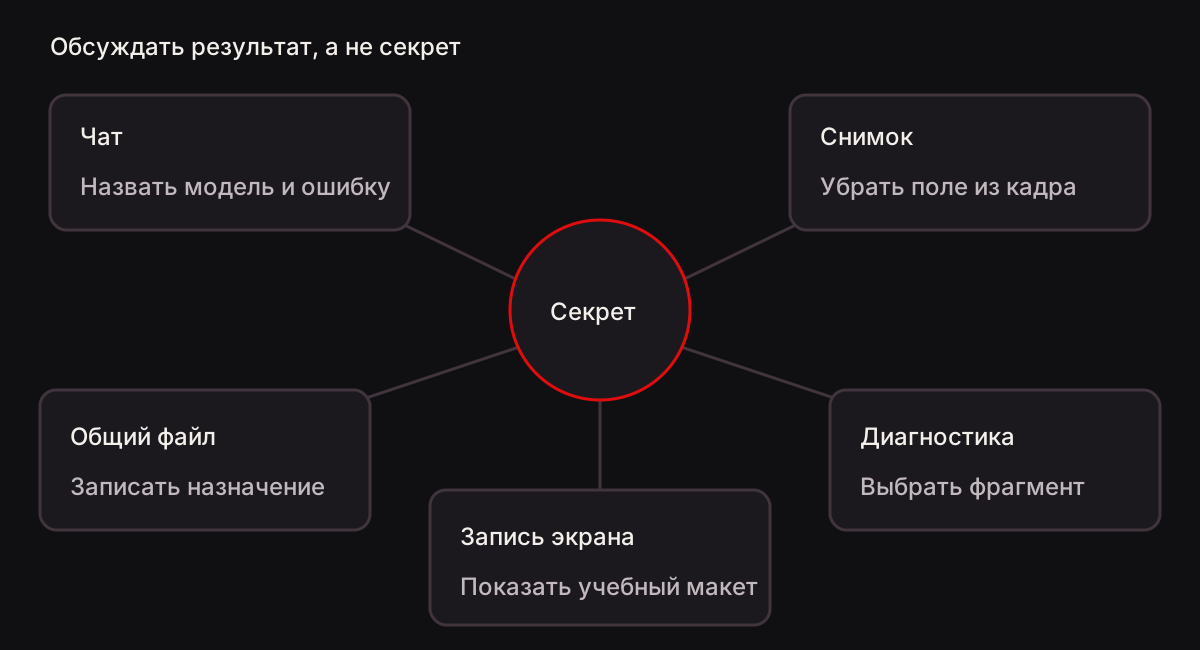
На карте каналов (рис. 2) показаны разные копии одного значения. Удаление одной из них не отзывает доступ и не устраняет остальные. Поэтому очистку материала и замену раскрытого ключа следует рассматривать как разные действия.
Что защищает сохранение ключа в RANLEX?
В нейроассистенте RANLEX предусмотрено сохранение ключей моделей под шифрованием Windows. Без доступного шифрования сохранение отменяется. Это относится к сохранённому значению и не является разрешением копировать его в любые документы.
В документации Microsoft по CryptProtectData обычная возможность расшифрования связана с учётными данными пользователя, выполнившего шифрование. Из этого не следует защита текста, который пользователь сам вывел в открытом виде. На обложке (рис. 1) именно поэтому рамка снимка вынесена за пределы контейнера.
Не просите помощника собирать все настройки компьютера ради простого вопроса о подключении. OWASP рассматривает чрезмерные функции, права и автономность как причины избыточных полномочий. Узкий диагностический запрос уменьшает объём материала, который затем нужно просматривать.
Для разных назначений полезно различать подключения в собственном учёте. Если поставщик позволяет отдельные ключи и ограничения, их параметры выбирайте по его документации. Не приписывайте всем службам одинаковые лимиты, сроки действия или способ отзыва.
Что делать после возможного раскрытия?
Зафиксируйте, какой доступ мог быть раскрыт и где появилась копия. Не публикуйте секрет повторно в сообщении о проблеме. Если определить конкретный ключ невозможно, используйте сведения о поставщике, назначении подключения и времени появления материала.
Прекратите действие раскрытого доступа через кабинет поставщика по его инструкции. Затем создайте замену, если доступ по-прежнему нужен, и обновите предназначенное поле в программе. Сначала подтверждается отзыв прежнего значения, а не только исчезновение его из переписки.
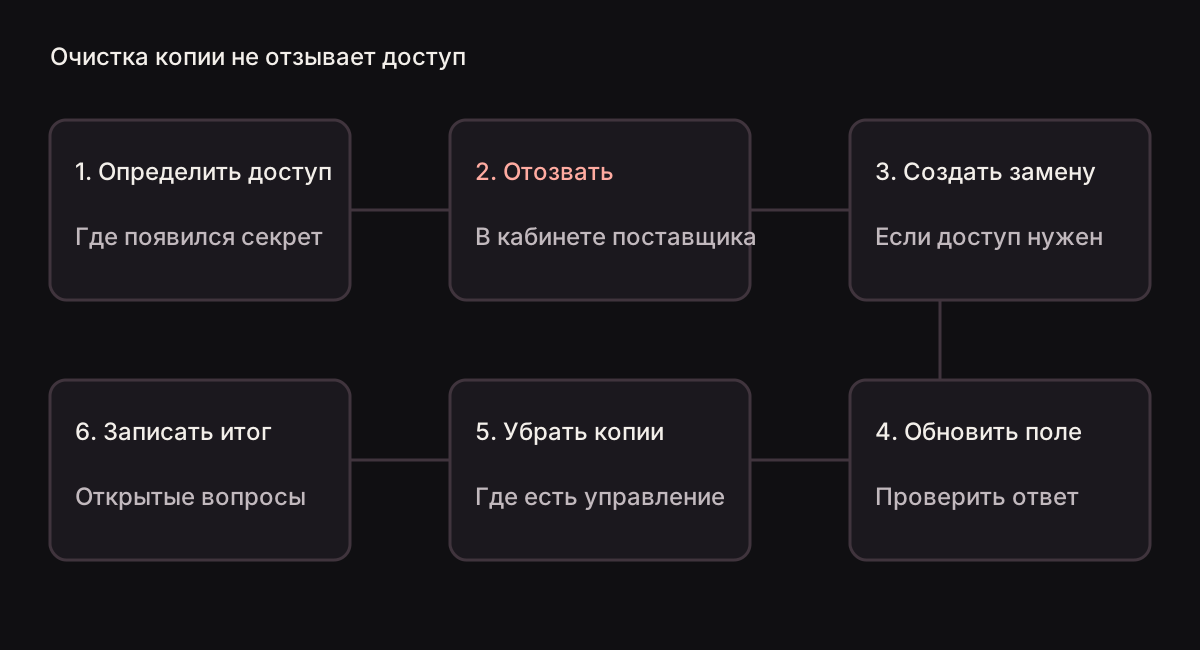
Последовательность на схеме (рис. 3) завершается короткой пробой нового подключения и проверкой лишних копий. Просмотрите доступные сведения об использовании у поставщика, если такой раздел предусмотрен. Не считайте отсутствие заметной ошибки доказательством того, что раскрытым доступом никто не пользовался.
Удалите или замените материал там, где можете управлять его копией, и сообщите ответственному за общее хранилище о необходимом исправлении. Удаление не доказывает исчезновение всех ранее полученных копий, поэтому оно не заменяет отзыв. В итоговой записи укажите выполненные действия и оставшиеся неопределённости.
Выводы
- Чат, снимок, общий файл, диагностика и запись экрана создают отдельные открытые копии секрета.
- Для обращения обычно достаточно наблюдений без значения ключа.
- Шифрование сохранённого ключа не распространяется на опубликованные копии.
- После раскрытия отзыв у поставщика и очистка материалов выполняются раздельно.
Частые вопросы
Шифрование защищает ключ на снимке?
Нет. Открытая копия существует отдельно от защищённого значения.
Удаление из чата отзывает доступ?
Нет. Отзыв выполняется у поставщика.
Что показать поддержке вместо ключа?
Модель, действие, время и точный текст ошибки без секретов.